Dlaczego cyberbezpieczeństwo dotyczy rozliczeń i obsługi odbiorców?
Cyberbezpieczeństwo wod-kan obejmuje dostępność, integralność i poufność informacji potrzebnych do świadczenia usług. Uwaga często skupia się na automatyce przemysłowej, sterowaniu ujęciami, pompowniami i oczyszczalnią. Systemy biurowe i rozliczeniowe pełnią inną funkcję, ale ich niedostępność również wpływa na działanie zakładu.
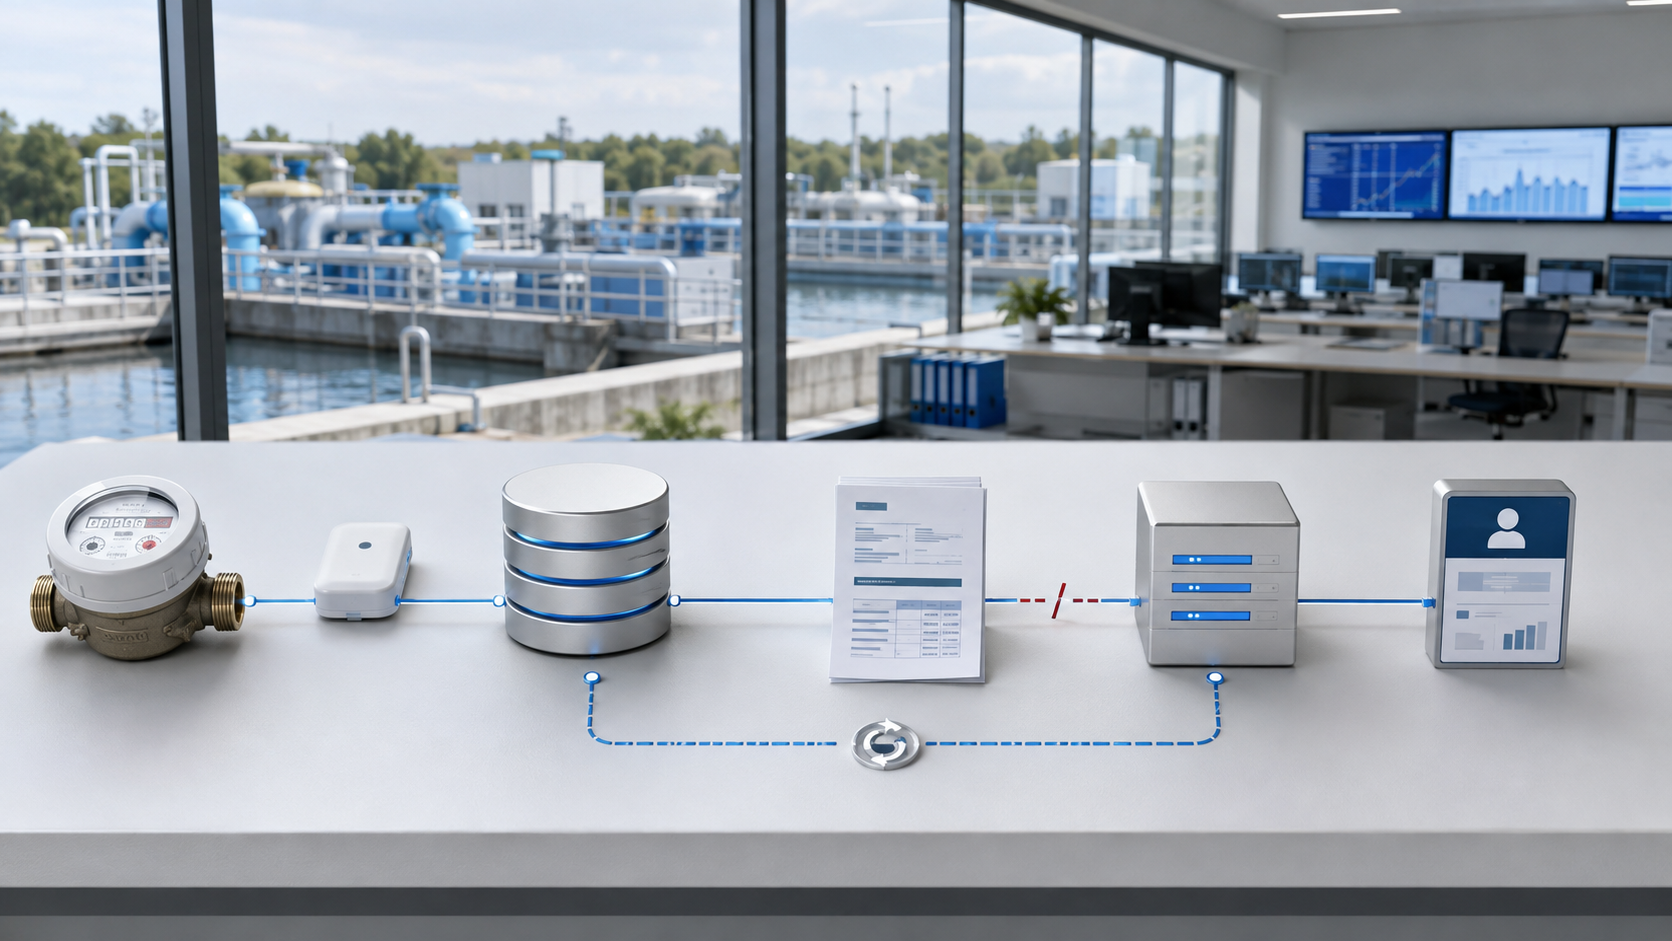
Proces rozliczeniowy tworzy łańcuch zależności: odczyt musi zostać powiązany z właściwym wodomierzem i odbiorcą, na jego podstawie powstaje naliczenie i faktura, dokument oraz wpłata są wymieniane z ERP, a saldo może być prezentowane w portalu klienta. Awaria jednego elementu nie zawsze zatrzymuje dostawę wody, lecz może zatrzymać fakturowanie, zaburzyć rozrachunki albo pozbawić BOK aktualnej informacji.
Systemy IT obsługujące billing, księgowość i klienta oraz środowisko OT sterujące procesem technologicznym trzeba zinwentaryzować osobno. Następnie należy opisać ich wspólne zależności, takie jak sieć, konta administracyjne, zdalny dostęp czy usługi katalogowe. Zabezpieczenie aplikacji rozliczeniowej nie oznacza ochrony SCADA i odwrotnie.
Jak ustalić, czy zakład podlega KSC?
NIS2 to dyrektywa Unii Europejskiej, natomiast polska ustawa o krajowym systemie cyberbezpieczeństwa określa podmioty kluczowe i ważne oraz ich obowiązki. Obowiązująca nowelizacja ustawy o KSC weszła w życie 3 kwietnia 2026 r.
Nazwa organizacji ani sam kod PKD nie rozstrzygają kwalifikacji. Według instrukcji samoidentyfikacji Ministerstwa Cyfryzacji zakład powinien przejść trzy kroki:
- porównać faktycznie prowadzoną działalność z sektorami, podsektorami i rodzajami działalności w załącznikach nr 1 i 2 do ustawy;
- określić wielkość podmiotu z uwzględnieniem przedsiębiorstw partnerskich i powiązanych;
- przeanalizować art. 5, w tym sytuacje szczególne i przypadki objęcia ustawą niezależnie od wielkości.
Wynikiem powinno być udokumentowane uzasadnienie: podmiot kluczowy, podmiot ważny albo podmiot nieobjęty tym reżimem. Dopiero potem ustala się tryb wpisu. Część organizacji, w tym podmioty publiczne i dotychczasowi operatorzy usług kluczowych, jest wpisywana z urzędu. Pozostałe podmioty spełniające kryteria składają wniosek. Jeżeli status budzi wątpliwości, należy odnieść stan faktyczny do ustawy i wyjaśnień właściwego organu; poradnik nie kwalifikuje konkretnego zakładu.
Jakie terminy KSC dotyczą poszczególnych działań?
Poniższa tabela przedstawia stan zweryfikowany 7 września 2026 r. Stałe daty odnoszą się do grup opisanych w przepisach przejściowych. Dla podmiotów spełniających przesłanki później terminy liczy się od dnia ich spełnienia.
| Działanie | Kogo dotyczy | Termin | Źródło urzędowe |
|---|---|---|---|
| Wniosek o wpis do Wykazu KSC | Podmioty, które spełniały przesłanki 3.04.2026 r. i nie są wpisywane z urzędu | Do 3.10.2026 r. | Komunikat MC z 3.09.2026 r. |
| Uzupełnienie danych po wpisie z urzędu | Podmiot wpisany z urzędu, który otrzymał wezwanie | 6 miesięcy od doręczenia wezwania | Informacja MC o wpisach z urzędu |
| Wniosek o wpis po późniejszym spełnieniu przesłanek | Podmiot kluczowy lub ważny, który spełnił przesłanki po 3.04.2026 r. i nie podlega wpisowi z urzędu | 6 miesięcy od spełnienia przesłanek | Instrukcja Wykazu KSC / S46 i art. 7c ustawy |
| Rozpoczęcie korzystania z S46 oraz wdrożenie nowych obowiązków | Podmioty kluczowe i ważne spełniające przesłanki 3.04.2026 r. | Do 3.04.2027 r. | Najważniejsze terminy według MC |
| Realizacja obowiązków rozdziału 3 oraz korzystanie z S46 | Podmiot, który spełnia przesłanki później | 12 miesięcy od spełnienia przesłanek | Art. 16 i art. 46 ust. 4 ustawy nowelizującej |
| Pierwszy obowiązkowy audyt | Podmioty kluczowe, które 3.04.2026 r. spełniały przesłanki i nie były wcześniej operatorami usług kluczowych | Do 3.04.2028 r. | Najważniejsze terminy według MC |
Wpis do wykazu nie oznacza wykonania wszystkich obowiązków. Ministerstwo wskazuje oddzielnie m.in. wdrożenie Systemu Zarządzania Bezpieczeństwem Informacji (SZBI), zarządzanie i zgłaszanie incydentów oraz wyznaczenie osób do kontaktu. Szczegółowy zakres wymaga analizy ustawy i sytuacji organizacji.
Co się dzieje, kiedy system rozliczeniowy jest niedostępny?
Poniższe sytuacje są scenariuszami do ćwiczeń i testów. Nie opisują incydentów klientów GIGA.
Niedostępny serwer w okresie fakturowania
Pracownicy nie mogą pobrać odczytów, naliczyć opłat ani wystawić dokumentów. BOK traci podgląd historii odbiorcy. Plan ciągłości powinien określać, które działania można odroczyć, gdzie zapisać nowe zgłoszenia oraz kto podejmuje decyzję o wznowieniu pracy. Test odtworzenia musi sprawdzić nie tylko uruchomienie serwera, lecz również spójność kartotek, odczytów, dokumentów i numeracji.
Zatrzymana synchronizacja z ERP i nieaktualne saldo
System rozliczeniowy może działać, choć dokumenty lub wpłaty nie przechodzą między nim a ERP. Klient widzi stare saldo, a pracownik nie wie, czy dane czekają na przesłanie, czy zostały zdublowane. Procedura powinna wskazywać system źródłowy, sposób wykrycia luki, zasady bezpiecznego ponowienia oraz uzgodnienie liczby i wartości dokumentów po przywróceniu integracji.
Utrata urządzenia terenowego lub nieuprawniony dostęp
Zagubiony terminal może zawierać dane odbiorców lub zadanie z odczytami. Zakład powinien wiedzieć, jak zgłosić zdarzenie, zablokować dostęp, określić zakres danych i sprawdzić, czy informacje wróciły wcześniej do systemu centralnego. Dalsza kwalifikacja i ewentualne zgłoszenia zależą od okoliczności oraz obowiązujących procedur. Scenariusz nie zakłada, że sama aplikacja zapewnia zdalne wymazanie urządzenia.
Co uzgodnić z administratorem i dostawcą oprogramowania?
Ta checklista porządkuje dobre praktyki operacyjne. Nie jest zamkniętym katalogiem obowiązków ustawowych; środki trzeba dobrać do ryzyka, statusu podmiotu i jego środowiska.
Dostęp i odpowiedzialność
- Czy każde konto ma właściciela, rolę, zakres uprawnień oraz termin przeglądu?
- Kto zatwierdza uprawnienia uprzywilejowane i dostęp serwisowy, na jaki czas i jak dokumentuje wykonane prace?
- Kto po stronie zakładu, administratora infrastruktury i dostawcy prowadzi incydent oraz eskalację poza godzinami pracy?
Aktualizacje, integracje i praca awaryjna
- Kto śledzi dostępność poprawek, ocenia ich pilność, wykonuje test i zatwierdza instalację?
- Jak rozpoznaje się zatrzymanie integracji oraz jak uzgadnia dane po jej wznowieniu?
- Które czynności BOK, rozliczeń i pracy terenowej mają udokumentowany tryb awaryjny, a jak dane z tego trybu wracają do systemu?
- Jak aktualizacje billingu, ERP, portalu i systemu operacyjnego wpływają na wspierane wersje połączeń?
Kopie i odtworzenie
- Co obejmuje kopia: bazę, dokumenty, konfigurację, klucze i zależności potrzebne do uruchomienia?
- Gdzie są kopie, kto ma do nich dostęp i czy awaria środowiska produkcyjnego może objąć je tym samym zdarzeniem?
- Kiedy wykonano ostatni test odtworzenia całego procesu i jakie osiągnięto czasy oraz punkt odtworzenia?
- Kto potwierdza po teście zgodność sald, dokumentów, odczytów i uprawnień?
Przy większej zmianie środowiska przydają się także zasady z artykułu o migracji systemu rozliczeniowego bez utraty historii danych: próbne przejęcie, wielkości kontrolne, salda otwarcia i wyraźny dzień graniczny.
Jakie mechanizmy GW-MAX wspierają kontrolę pracy na danych?
GW-MAX dostarcza mechanizmy przydatne w uporządkowaniu procesów, ale nie zastępuje SZBI, analizy ryzyka, zabezpieczeń infrastruktury ani procedur incydentowych.
W module Zarządzanie dokumentacja potwierdza historię zmian w kartotekach oraz funkcje związane z danymi osobowymi: oznaczenia, ankiety i zgody, dzienniki naruszeń oraz nieodwracalną anonimizację. Historia zmian pomaga wyjaśniać operacje w aplikacji, lecz nie jest pełnym monitoringiem bezpieczeństwa ani systemem SIEM. Dziennik naruszeń RODO nie służy automatycznie do raportowania incydentów KSC do CSIRT. Zakres opisuje strona RODO i bezpieczeństwo w GW-MAX.
W Kancelarii można konfigurować uprawnienia operatorów i osoby zatwierdzające wysyłkę. Obieg Informacji pozwala definiować etapy, warunki przejścia, widoczność i wymagalność pól, a także przeglądać historię procesu. Są to mechanizmy kontroli pracy na danych, a nie automatyczna obsługa incydentów cyberbezpieczeństwa.
Dokumenty i wpłaty mogą być wymieniane z Comarch ERP Optima/XL przez usługę SrvSync. Ta integracja GW-MAX wymaga jednak ustalenia monitorowania, postępowania przy błędzie i ponownego uzgodnienia danych. Dokumentacja nie daje podstaw do przypisania GW-MAX mechanizmów MFA, SOC, SIEM, szyfrowania baz, niezmiennych kopii, gwarantowanych RPO/RTO ani ochrony SCADA.
Co zarząd i IT powinny ustalić jako następny krok?
Zarząd powinien zatwierdzić właściciela samoidentyfikacji KSC i termin przedstawienia udokumentowanego wyniku. Jeżeli podmiot podlega ustawie, trzeba osobno rozliczyć wpis do wykazu, plan wdrożenia obowiązków i korzystanie z S46. IT wraz z właścicielami procesów powinno zmapować zależności od odczytu do salda oraz przeprowadzić ćwiczenie jednego z opisanych scenariuszy.
Następny przegląd z dostawcą powinien dotyczyć rzeczywistej konfiguracji: wersji, integracji, kont serwisowych, aktualizacji oraz danych potrzebnych do odtworzenia. Kontakt z GIGA może służyć omówieniu konfiguracji GW-MAX i miejsca systemu w procesach zakładu; nie jest ofertą audytu NIS2 ani wdrożenia SZBI.
Podsumowanie
NIS2 i KSC w wodociągach trzeba przełożyć z ogólnych wymagań na zależności konkretnego zakładu. Rejestracja ma własny termin, a ciągłość rozliczeń wymaga osobnych decyzji o odpowiedzialności, integracjach, kopiach i pracy awaryjnej.
- Samoidentyfikacja powinna poprzedzać decyzję o trybie wpisu.
- Stałe daty przejściowe nie zastępują terminów liczonych od późniejszego spełnienia przesłanek.
- Billing, ERP, portal i urządzenia terenowe wymagają scenariuszy odtworzenia oraz uzgodnienia danych.
- Funkcje aplikacji pomagają kontrolować proces, ale nie zapewniają same w sobie zgodności z KSC.
- Zarząd i IT powinni wyznaczyć właścicieli, terminy oraz mierzalne kryteria testów.